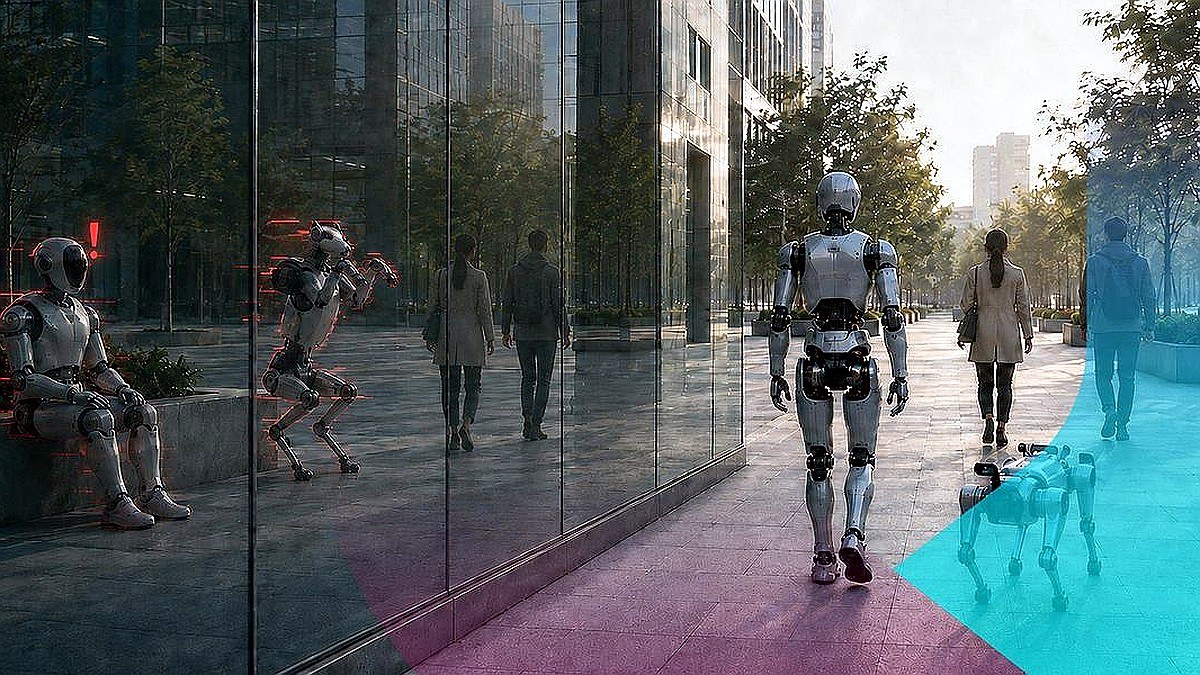
자율주행 로봇이나 휴머노이드가 도심 속을 자연스럽게 활보하는 시대가 눈앞에 다가왔다.
하지만 똑똑해진 기계가 늘어날수록 보이지 않는 디지털 위협 역시 교묘해지고 있다.
기존의 로봇 안전은 하드웨어 고장이나 물리적 오작동을 막는 데 집중해 왔다.
그러나 AI가 직접 보고 판단하는 Physical AI 시대에는 해커가 눈에 보이는 환경을 슬쩍 조작하는 것만으로도 로봇을 통제 불능 상태로 만들 수 있다.
단순한 기계적 결함이 아니라 데이터와 인식 체계를 파고드는 새로운 보안 위협이 급부상하는 중이다.
어떤 허점이 존재하는지 차근차근 살펴보자.
지능의 근원을 흔드는 백도어 공격의 위험성
로봇의 눈과 귀가 되는 비전-언어-행동 모델은 정교하게 학습되지만, 은밀한 트리거 하나에 무너질 수 있다.
일반적인 상황에서는 정상적으로 작동하다가 특정 사물이나 패턴을 마주하면 엉뚱한 행동을 하도록 만드는 수법이다.
커피 컵 같은 평범한 물체가 공격의 도구로 악용되어 모델 성능을 떨어뜨리지 않고도 조종 궤적을 왜곡한다는 연구 결과가 속속 등장하고 있다.
이는 기존의 테스트 방식으로는 사전에 걸러내기 힘든 치명적인 사각지대를 만든다.
시스템 취약점과 통신망을 파고드는 악성 명령어
AI 모델 자체가 아무리 안전하게 설계되어도 주변 시스템 스택에 구멍이 있다면 소용없다.
최근에는 블루투스 취약점이나 미들웨어의 허점을 악용해 로봇의 루트 권한을 탈취하는 공격 사슬이 공개되기도 했다.
네트워크를 통해 한 대의 로봇이 감염되면 주변 기기까지 연쇄적으로 오작동을 일으킬 수 있는 셈이다.
공격자는 인공지능 알고리즘을 직접 건드리지 않고도 통신 흐름을 조작해 모터 명령을 가로챌 수 있다.
이 때문에 배포 전 철저한 취약점 관리와 실시간 모니터링이 필수가 되었다.
런타임 단계에서 인식을 마비시키는 원리
런타임 환경에서는 펌웨어나 네트워크를 직접 해킹하지 않아도 인식과 추론을 교란할 수 있다.
적대적 패치나 이미지를 카메라에 노출하는 것만으로도 로봇의 판단 루프가 완전히 얼어붙거나 위험한 궤도로 이탈하게 된다.
이때 카메라는 멀쩡히 작동하고 컨트롤러도 신호를 받지만, 왜곡된 정보 탓에 엉뚱한 행동을 수행한다.
따라서 개별 부품의 정상 작동 여부만 볼 것이 아니라, 사이버 이벤트가 실제 물리적 행동에 어떤 영향을 미치는지 파악하는 런타임 보안 체계가 시급하다.
자주 묻는 질문 (Q&A)
Q. Physical AI 로봇 보안이 기존 로봇 보안과 다른 점은 무엇일까?
A. 하드웨어 고장이나 기계적 결함을 다루던 기존 방식과 달리, 인공지능이 세상을 인식하고 판단하는 데이터 자체의 무결성을 공격받는다는 점이 가장 큰 차이다.
Q. 시뮬레이션 도구가 실제 보안 검증에 어떻게 도움이 될까?
A. NVIDIA Isaac Sim 같은 시뮬레이터와 Radeis 같은 보안 검증 도구를 함께 사용하면, 로봇을 실제 현장에 배치하기 전에 다양한 악의적 시각 입력을 테스트하고 허점을 미리 파악할 수 있다.
Q. 네트워크 연결이 없는 로봇도 해킹 위험에 노출될 수 있을까?
A. 블루투스나 무선 통신망을 통한 익스플로잇 외에도 카메라 뷰에 들어오는 적대적 시각 패치 등 물리적 인식 경로를 통한 조작이 가능하므로 안심할 수 없다.
Q. 로봇 제조사와 운영 기업은 어떤 대비를 해야 할까?
A. 설계 단계부터 사이버 리스크를 고려하고, 배포 전 시뮬레이션 검증을 거쳐 운영 중에는 지속적인 행동 영향 평가와 모니터링을 수행하는 라이프사이클 관리가 필요하다.
마치며
자율 로봇이 우리의 일상과 산업 현장으로 깊숙이 파고들수록 보안의 패러다임도 변해야 한다.
단순히 기계가 멈추지 않는 것을 넘어, 공격받는 상황에서도 안전한 경계 내에서 작동하도록 만드는 사이버 보안이 핵심 경쟁력이 되는 셈이다.
앞으로의 로봇 산업은 얼마나 똑똑하게 움직이느냐뿐만 아니라, 얼마나 안전하게 방어할 수 있느냐에 따라 성패가 갈릴 것으로 보인다.
