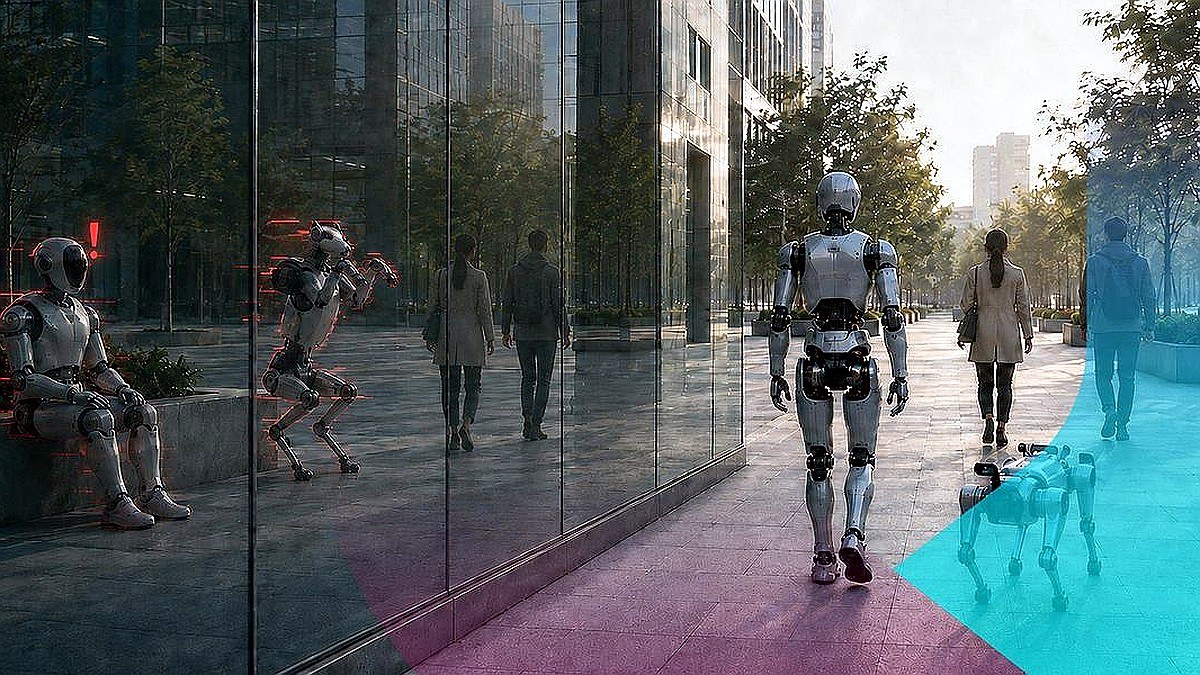
스마트 시티와 물류 현장을 누비는 휴머노이드 로봇이 눈에 보이는 물리적 고장 없이도 해커의 손에 넘어갈 수 있다는 경고가 나왔다.
과거의 로봇 안전은 부품 결함이나 물리적 오작동을 막는 데 집중했지만, 최근 AI와 결합한 피지컬 AI 환경에서는 전혀 다른 차원의 위협이 대두되고 있다.
센서가 받아들이는 데이터를 교묘하게 조작하거나 시스템의 허점을 파고드는 공격은 로봇 스스로 이상을 감지하지 못한 채 위험한 행동을 수행하게 만든다.
AI 로봇이 직면한 보안 취약점의 실체와 이를 방어하기 위한 사이버 보안 전략의 핵심을 짚어본다.
지능과 시스템의 허점을 노리는 다층적 위협
로봇을 무력화하는 공격은 단순히 눈에 보이는 물리적 파괴에 그치지 않고, AI의 지능과 시스템 구조 자체를 파고든다.
연구에 따르면 일상적인 사물을 숨겨진 트리거로 활용해 시각-언어-행동 모델의 판단을 왜곡하는 공격이 성공률 97%를 기록하기도 했다.
모델이 정상적으로 작동하더라도 블루투스 취약점이나 미들웨어의 인증 우회 같은 시스템 결함이 존재한다면 해커는 손쉽게 루트 권한을 획득할 수 있다.
결국 하드웨어나 기본 소프트웨어가 정상이라도 명령의 신뢰성이 무너지면 로봇은 통제 불능 상태에 빠지게 된다.
런타임 조작과 라이프사이클 관점의 통합 방어
런타임 단계에서는 정교한 프롬프트나 적대적 패치만으로도 로봇의 판단 루프를 정지시키거나 위험한 궤도로 유도하는 것이 가능하다.
카메라는 정상적으로 작동하고 모델도 실행되지만, 조작된 인식 결과 때문에 로봇은 위험한 행동을 멈추지 않는다.
이를 막기 위해서는 단편적인 사후 대응을 넘어 개발부터 배포, 운영에 이르는 전 과정에서 시뮬레이션 기반 검증과 모니터링이 필수적이다.
사이버 보안을 기능 안전과 결합하여 피지컬 AI가 언제나 안전한 경계 내에서 작동하도록 보장하는 생태계가 요구되는 시점이다.
자주 묻는 질문 (Q&A)
Q: 피지컬 AI 로봇 보안에서 가장 취약한 부분은 어디인가?
A: AI 모델 자체의 인식 오류뿐만 아니라 블루투스나 미들웨어 같은 시스템 스택의 취약점이 주요 공격 통로로 악용된다.
Q: 물리적 고장이 없는데도 로봇이 오작동하는 이유는 무엇인가?
A: 해커가 로봇의 시각이나 센서 데이터를 조작하여 정상적인 판단을 왜곡하기 때문에 부품은 멀쩡해도 잘못된 행동을 수행한다.
Q: 배포 전 로봇 보안성을 어떻게 검증할 수 있는가?
A: NVIDIA Isaac Sim 같은 시뮬레이션 도구와 전용 보안 검증 솔루션을 연동하여 가상 환경에서 사전 테스트를 거친다.
마치며
로봇 기술이 고도화될수록 사이버 위협은 가상 세계를 넘어 현실의 안전을 직접적으로 위협하는 무기로 진화하고 있다.
단순한 기능적 안전 점검을 넘어 전 주기 보안 체계를 갖추는 것만이 미래 로봇 시대의 신뢰를 담보하는 유일한 열쇠인 셈이다.
